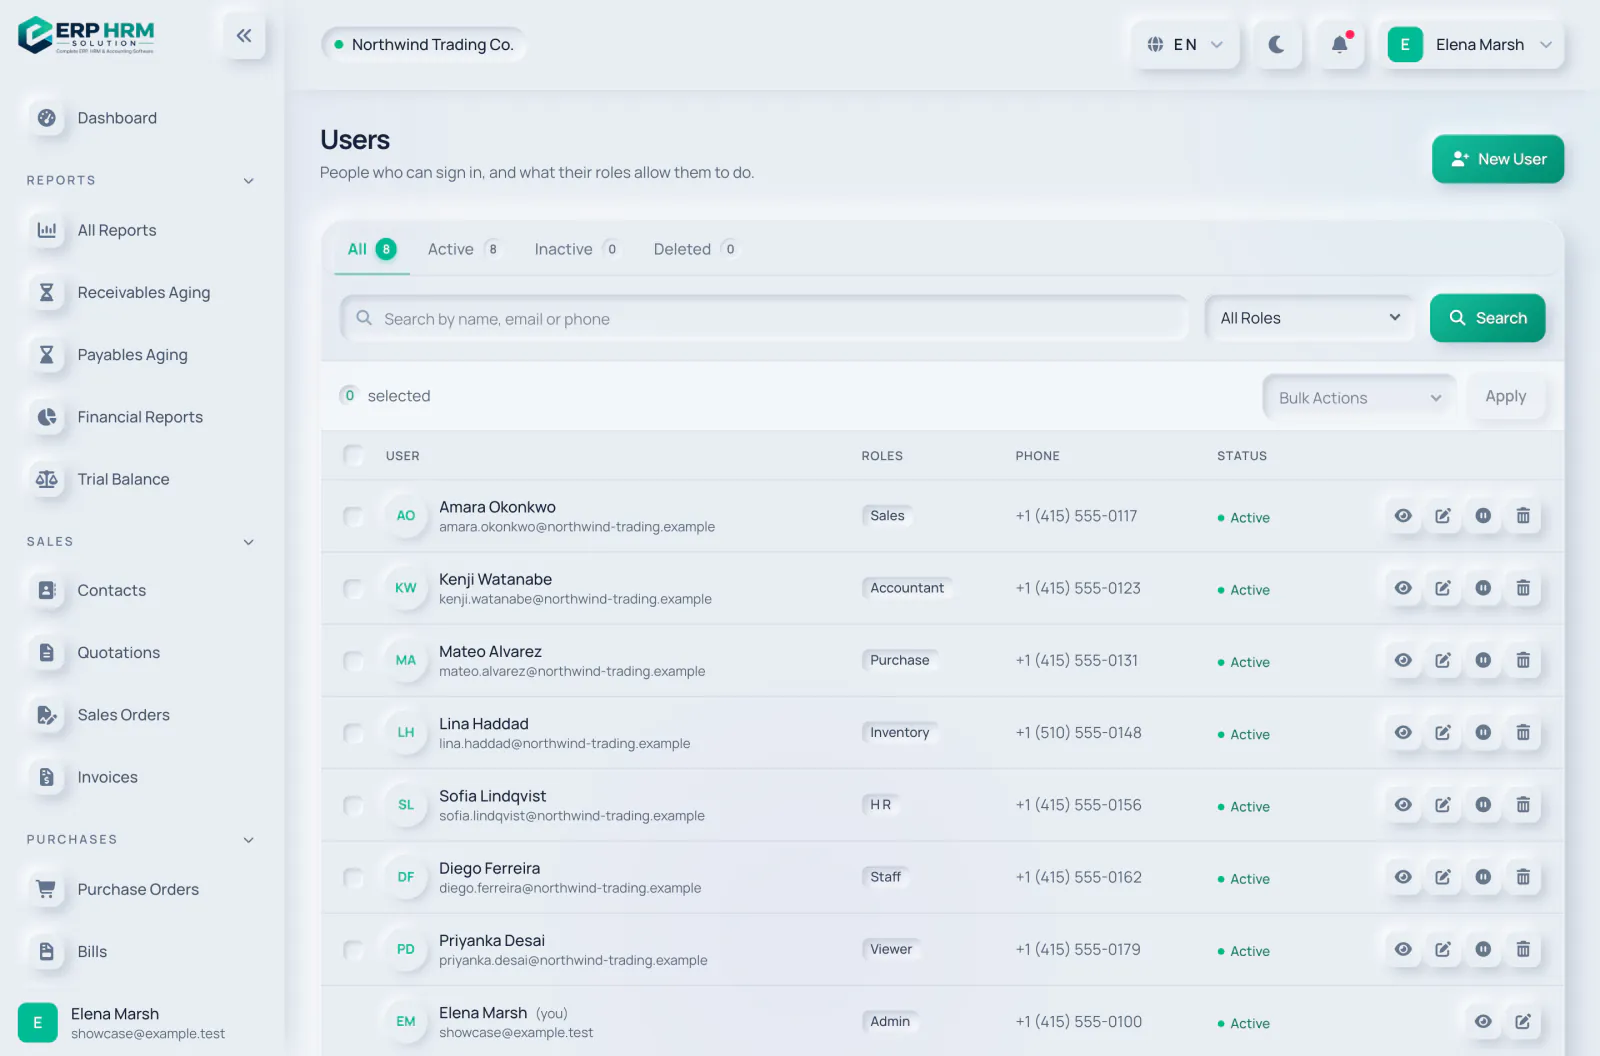
用户、角色与安全 详解
基于角色的访问、动态历史和隔离的公司数据。
预置角色
管理员、经理、会计、销售、采购、库存、人力资源、员工和查看者。
细粒度权限
每个页面和操作都在服务器端校验权限。
动态历史
重要变更均会记录操作人、操作内容和时间。
会话控制
退出其他设备、空闲超时和账户状态检查。
更多 用户、角色与安全 内容
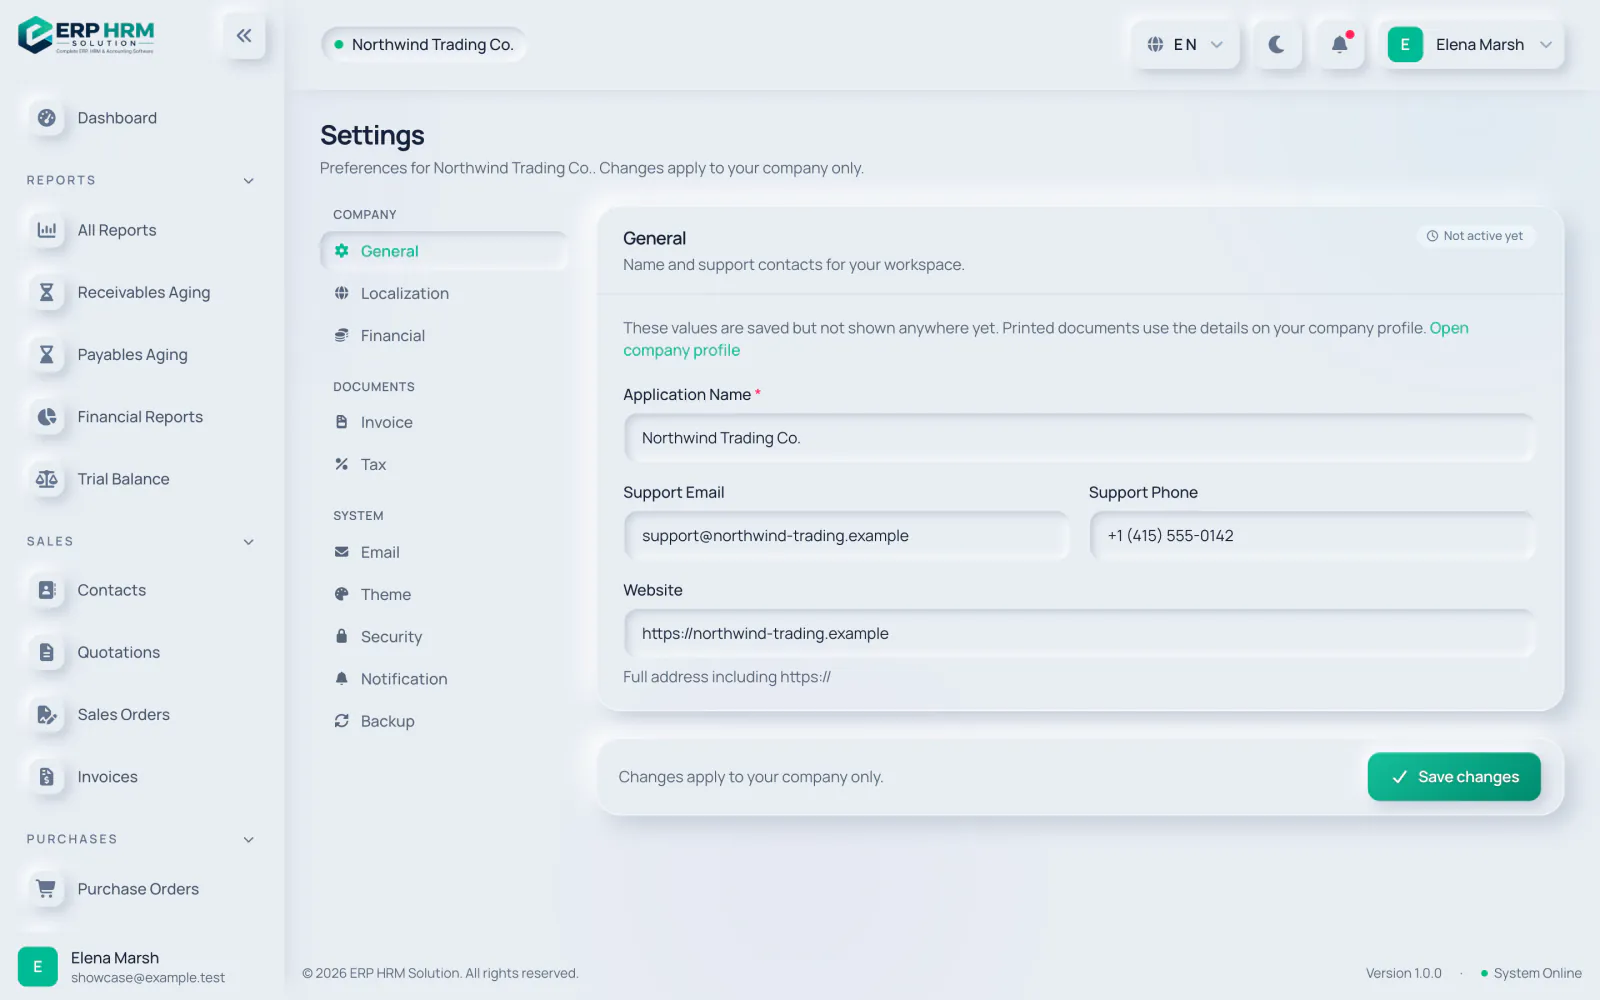
公司设置
关于 用户、角色与安全 的问题
可以。导出工资文件需要 payroll.export 权限,您只需将其授予负责薪资的角色——每个操作的权限都在服务器端检查。
管理员、经理、会计、销售、采购、库存、人力资源、员工和查看者。每个角色都是一组权限,决定用户可使用哪些菜单和操作。
可以。每位用户都可以通过身份验证器应用开启它,管理员可以在设置 → 安全中要求所有人或选定角色必须开启。
是的。每个工作空间管理一家公司,其数据与所有其他公司的数据相互隔离。只有在公司允许支持访问时,平台支持人员才能打开工作空间。
停用该用户。他们将无法再登录,历史记录会保留,已停用的用户不计入套餐的用户数上限。