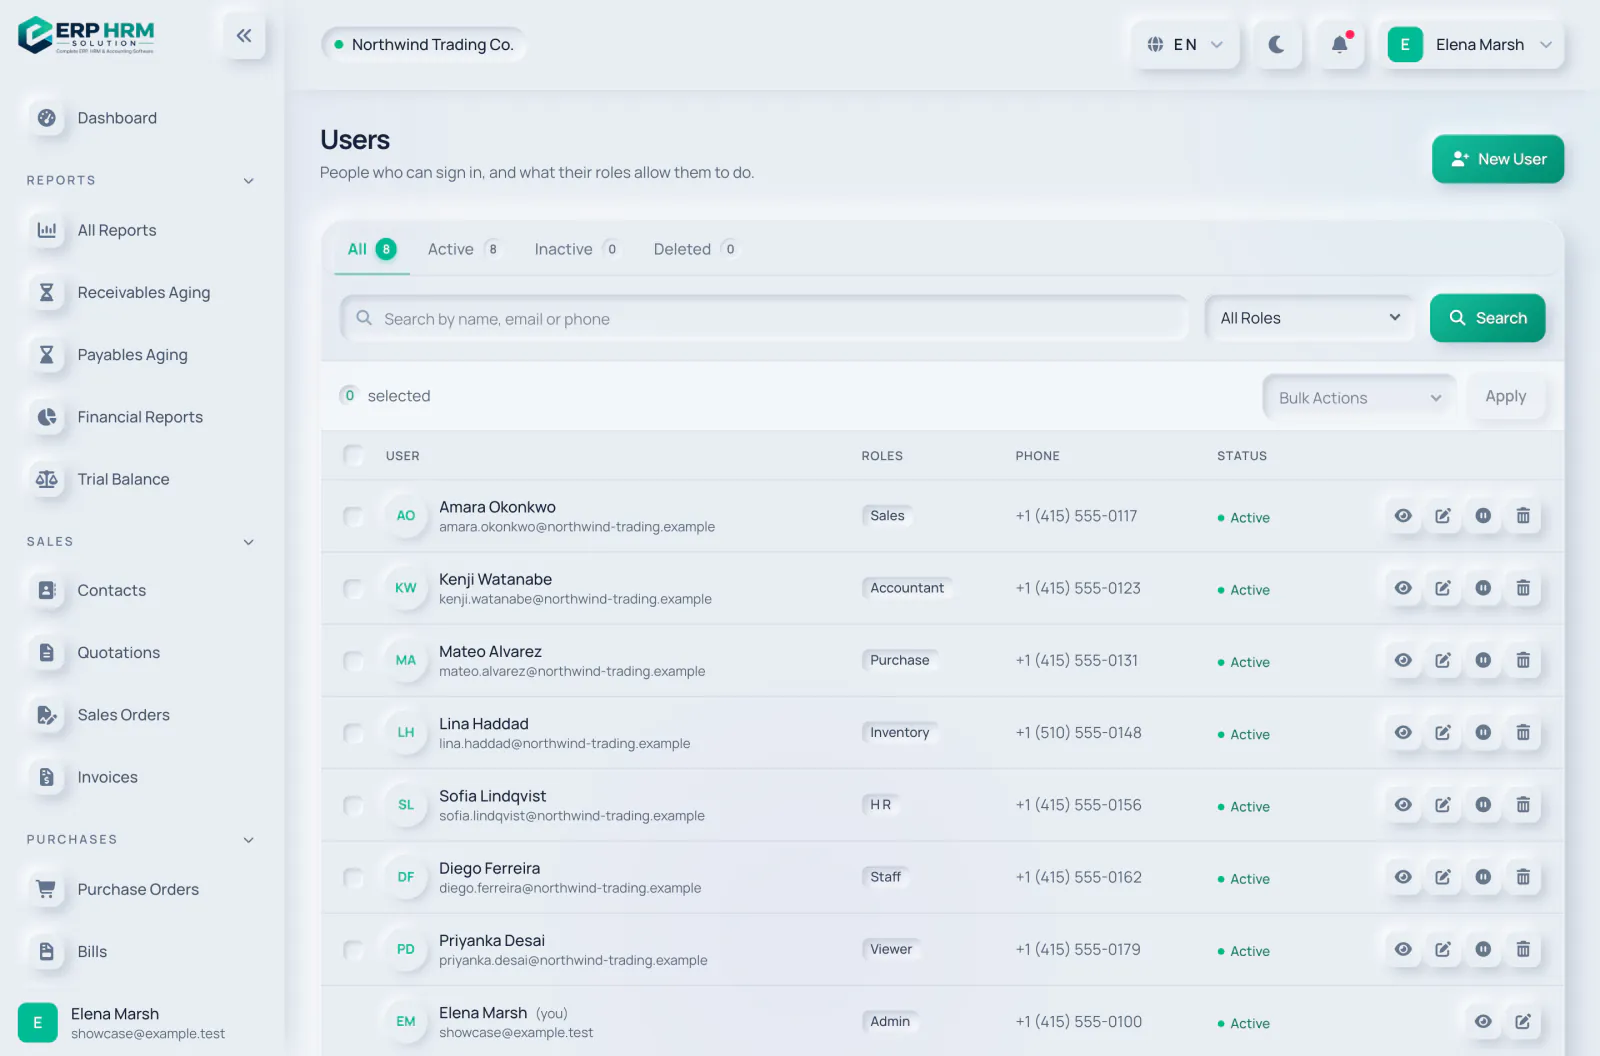
사용자, 역할 및 보안 상세 보기
역할 기반 접근, 활동 이력 및 회사별 데이터 분리.
기본 제공 역할
관리자, 매니저, 회계 담당자, 영업, 구매, 재고, 인사, 직원 및 열람자.
세분화된 권한
모든 화면과 작업은 서버에서 권한을 확인합니다.
활동 이력
중요한 변경 사항은 누가 언제 무엇을 했는지와 함께 기록됩니다.
세션 제어
다른 기기 로그아웃, 유휴 시간 제한 및 계정 상태 확인.
사용자, 역할 및 보안 더 보기
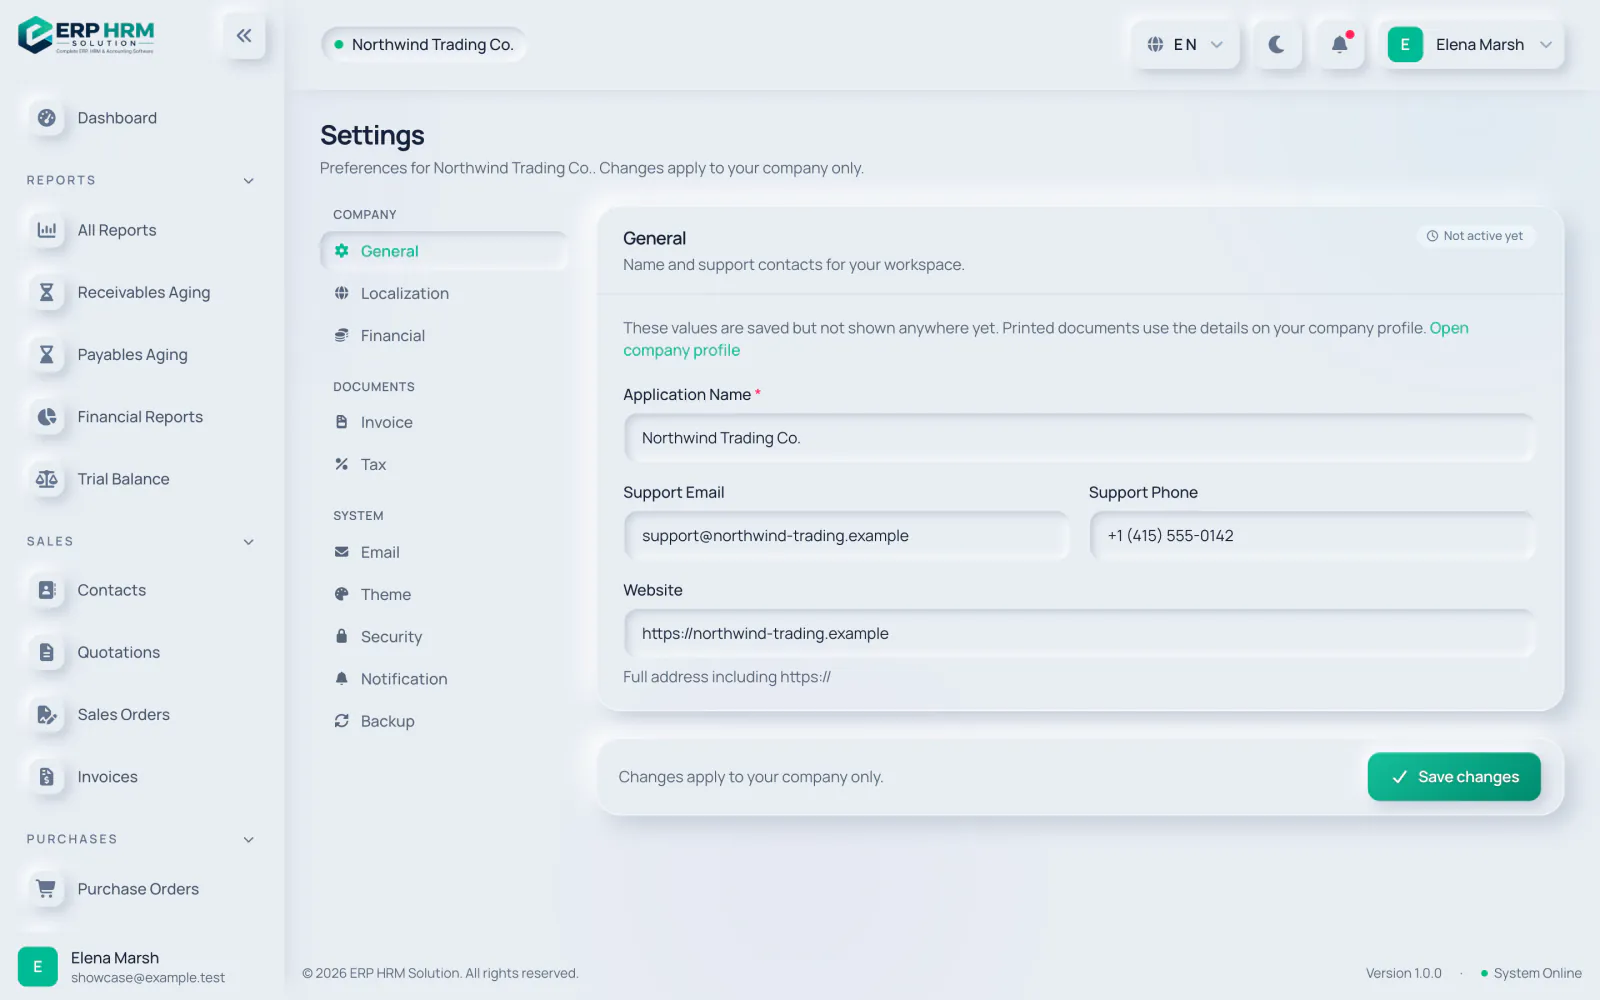
회사 설정
함께 작동하는 모듈
모든 모듈이 동일한 고객, 제품, 계정 및 권한을 공유합니다.
사용자, 역할 및 보안 관련 질문
네. 급여 파일을 내보내려면 payroll.export 권한이 필요하며, 급여를 담당하는 역할에만 부여하면 됩니다. 권한은 모든 작업에 대해 서버에서 검사됩니다.
관리자, 매니저, 회계 담당자, 판매, 구매, 재고, 인사, 직원, 열람자입니다. 각 역할은 사용자가 이용할 수 있는 메뉴와 작업을 제어하는 권한 묶음입니다.
네. 각 사용자는 인증 앱으로 이를 켤 수 있으며, 관리자는 설정 → 보안에서 전체 사용자 또는 선택한 역할에 의무화할 수 있습니다.
네. 각 작업 공간은 하나의 회사를 관리하며, 데이터는 다른 모든 회사와 분리되어 보관됩니다. 플랫폼 지원팀은 회사가 지원 접근을 허용한 경우에만 작업 공간을 열 수 있습니다.
사용자를 비활성화하세요. 더 이상 로그인할 수 없고, 이력은 보관되며, 비활성화된 사용자는 요금제의 사용자 한도에 포함되지 않습니다.