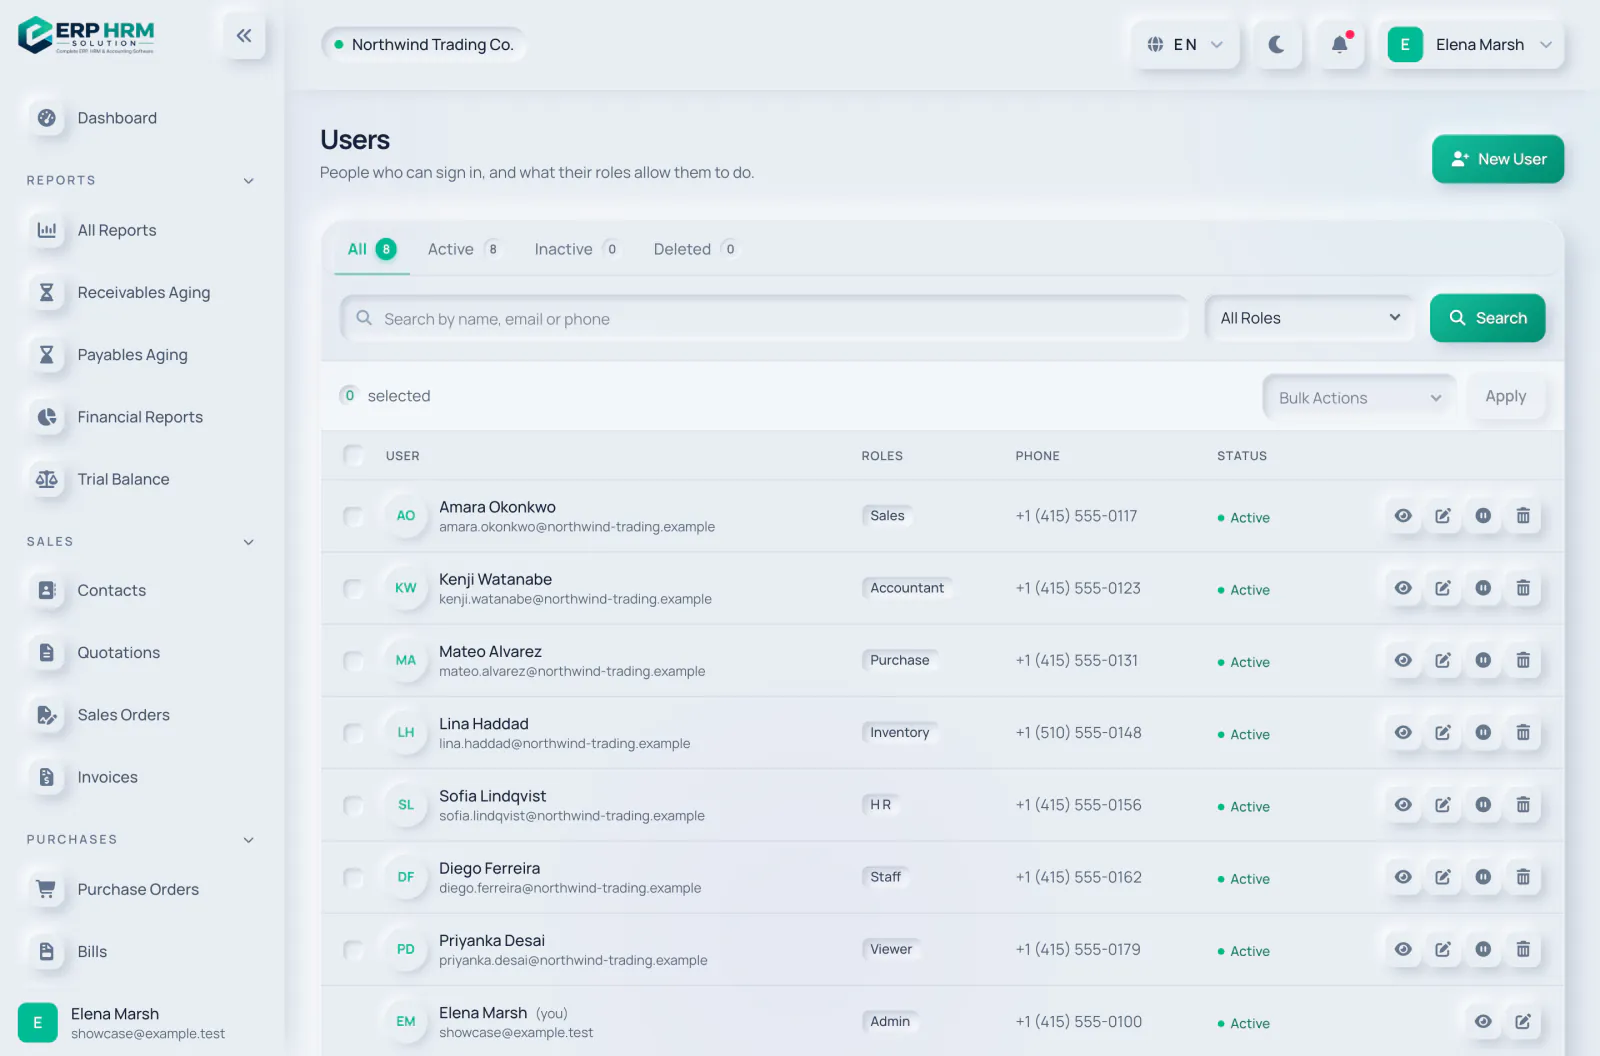
ユーザー、ロール、セキュリティの詳細
ロールベースのアクセス、アクティビティ履歴、会社データの分離。
既定のロール
管理者、マネージャー、経理、販売、購買、在庫、人事、スタッフ、閲覧者。
きめ細かな権限
すべての画面と操作でサーバー側の権限確認を実施。
アクティビティ履歴
重要な変更は、誰がいつ何をしたかとともに記録されます。
セッション管理
他のデバイスからのログアウト、アイドルタイムアウト、アカウント状態の確認。
ユーザー、ロール、セキュリティの詳細
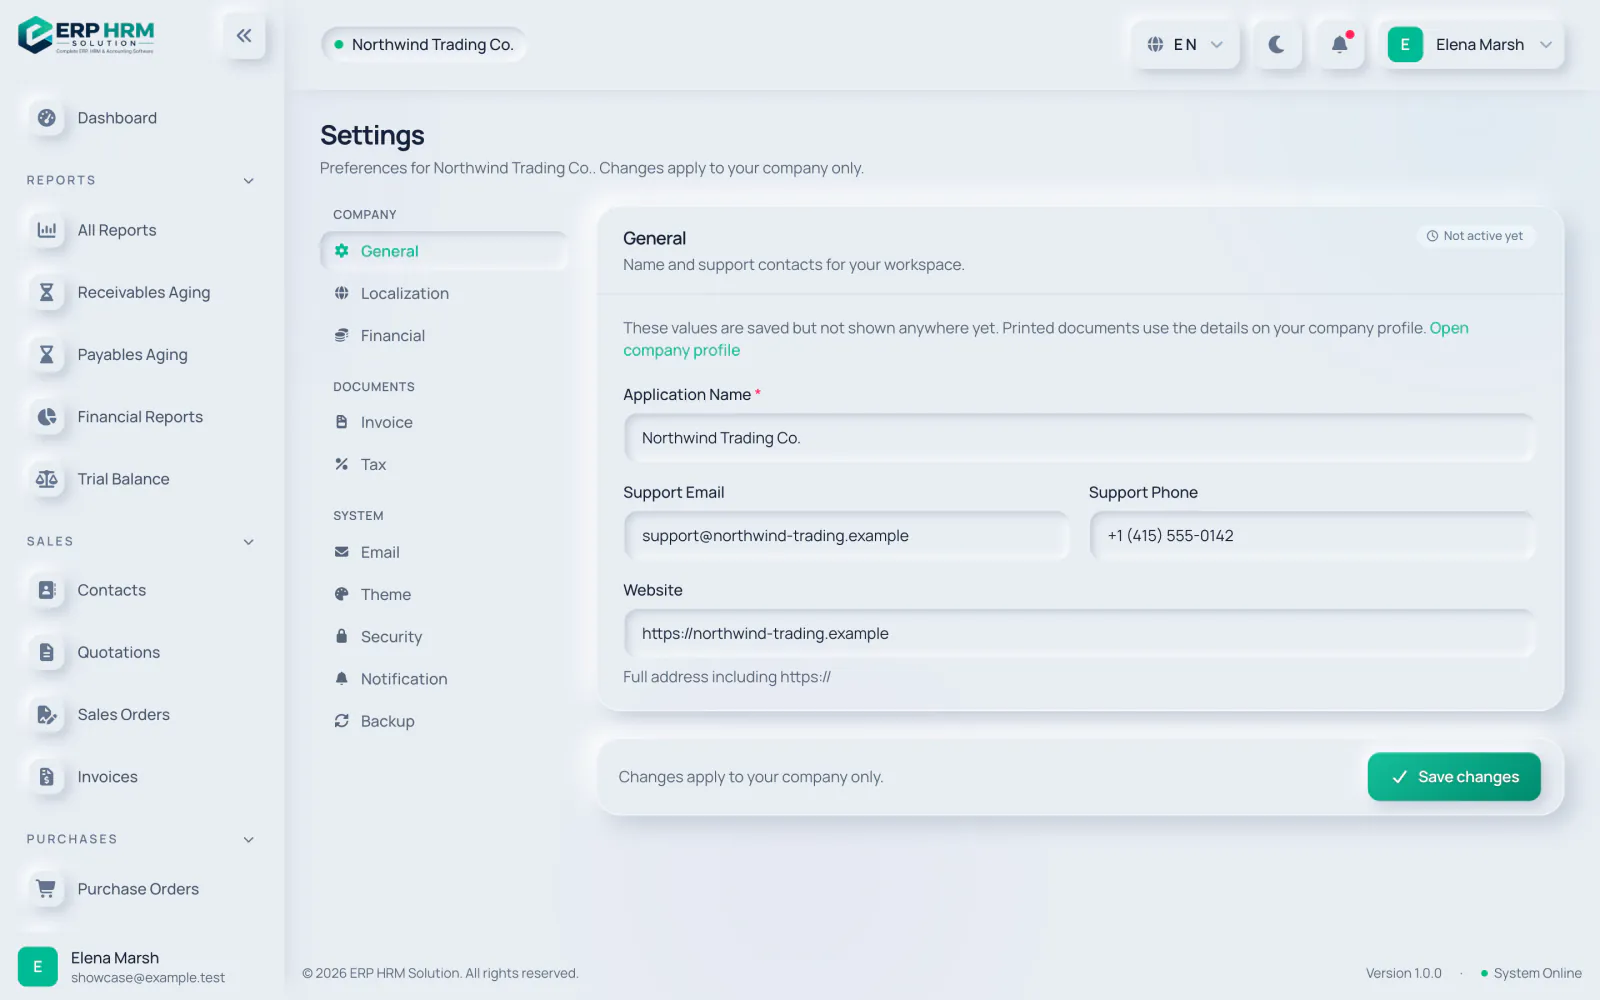
会社設定
連携するモジュール
すべてのモジュールが同じ顧客、商品、勘定科目、権限を共有します。
ユーザー、ロール、セキュリティに関するよくある質問
はい。給与ファイルのエクスポートには payroll.export 権限が必要で、給与計算を担当するロールにのみ付与します。権限はすべての操作でサーバー側でチェックされます。
管理者、マネージャー、経理担当、販売、購買、在庫、人事、スタッフ、閲覧者です。各ロールは権限の組み合わせで、ユーザーが使えるメニューと操作を決めます。
はい。各ユーザーが認証アプリで有効にでき、管理者は 設定 → セキュリティ で全員または選択したロールに必須にできます。
はい。各ワークスペースは1社を管理し、そのデータは他のすべての会社のデータから分離されています。プラットフォームのサポートは、会社がサポートアクセスを許可した場合にのみワークスペースを開けます。
そのユーザーを無効化します。サインインできなくなりますが履歴は保持され、無効化されたユーザーはプランのユーザー数上限に含まれません。